ItWorks.id – PT Concentrix Services Indonesia atau Concentrix memperkuat tata kelola digital, keamanan siber, perlindungan data, serta penerapan kecerdasan buatan (artificial intelligence/AI) yang bertanggung jawab sebagai bagian dari upaya membangun kepercayaan pelanggan di tengah semakin luasnya pemanfaatan teknologi.
Penguatan tersebut dilakukan melalui penerapan tata kelola, manajemen risiko, kepatuhan, perlindungan data, responsible AI, serta ketahanan bisnis (business resilience). Pendekatan ini diarahkan untuk memastikan pemanfaatan teknologi tidak hanya mendukung kebutuhan bisnis, tetapi juga berlangsung secara aman, terukur, dan bertanggung jawab.
Country Leader, Sales & AM Director PT Concentrix Services Indonesia, Audi Subrata Yusuf, mengatakan perusahaan telah membangun proses dan tata kelola yang komprehensif untuk memastikan penerapan teknologi berjalan sesuai standar keamanan dan kebutuhan bisnis.
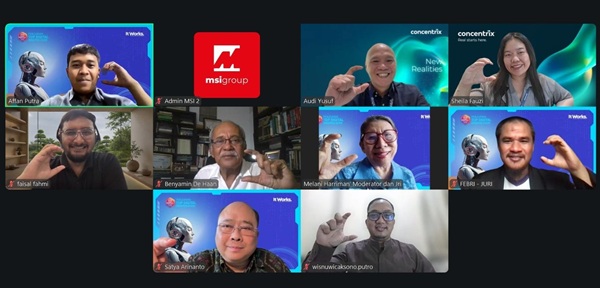
“Kalau kita bicara mengenai digital governance, cybersecurity, trusted AI, dan tata kelola AI, kami memiliki robust process and governance. Mulai dari strategi digital, tata kelola, risk, data and privacy, sampai responsible AI,” ujar Audi kepada Dewan Juri TOP Digital Awards 2026 secara daring di Jakarta, Rabu (7/10/2026).
Dalam sesi tersebut, Audi didampingi Regional Marketing Manager Sheila Sifa Fauzi, Sr. Specialist, Endpoint Security and Architecture Wisnu Wicaksono Santoso Putro, serta Digital Transformation & Innovation Manager Faisal Fahmi.
Menurut Audi, fondasi utama dalam membangun digital trust adalah tata kelola yang kuat, baik dalam pengelolaan data maupun penyampaian layanan kepada pelanggan.
“Kami yakin bahwa landasan yang kuat itu harus datang dari strong governance, baik dari data governance ataupun delivery governance,” katanya.
Tata kelola tersebut juga diperkuat melalui aspek risk and compliance. Setiap insiden dan risiko yang muncul dicatat dan dipantau sebagai bagian dari proses evaluasi serta perbaikan berkelanjutan. Perusahaan juga melakukan audit secara berkala untuk memastikan pengendalian yang diterapkan berjalan sebagaimana mestinya.
“Dari semua incident dan risk itu sudah kami catat dan kami monitor untuk improvement atau perbaikannya. Kami juga memiliki jadwal audit yang cukup konsisten untuk memastikan ini berjalan dengan baik,” jelas Audi.
Empat Pilar Tata Kelola
Dalam materi presentasi Concentrix, kerangka Tata Kelola TI, Digital & Responsible AI dibangun melalui empat pilar utama, yakni Strategi Digital, Tata Kelola dan Risiko, Data dan Privasi, serta Responsible AI.
Pilar Strategi Digital diarahkan untuk memastikan pengembangan teknologi memiliki peta jalan, arsitektur perusahaan, dan pengelolaan investasi yang jelas. Dengan demikian, pengembangan teknologi tidak berjalan secara terpisah, tetapi tetap selaras dengan kebutuhan dan prioritas organisasi.
Sementara itu, pilar Tata Kelola dan Risiko mencakup kebijakan, pengawasan risiko, pengendalian, serta audit dan assurance. Mekanisme tersebut digunakan untuk memastikan setiap inisiatif teknologi telah mempertimbangkan aspek keamanan, kepatuhan, risiko, serta nilai investasi sebelum dan setelah implementasi.
Pada aspek Data dan Privasi, perusahaan menekankan pentingnya pengelolaan kepemilikan data, klasifikasi informasi, perlindungan privasi, enkripsi, retensi, hingga pemusnahan data secara aman. Akses terhadap informasi juga diarahkan berdasarkan prinsip need-to-know guna mengurangi risiko akses yang tidak semestinya.
Di tengah meningkatnya penggunaan AI, Responsible AI menjadi bagian penting dalam tata kelola teknologi. Pendekatan tersebut mencakup tata kelola penggunaan AI, peninjauan risiko, serta pengawasan manusia untuk memastikan teknologi digunakan secara aman, transparan, dan bertanggung jawab.
Mekanisme tata kelola juga mencakup pengawasan eksekutif terhadap teknologi dan keamanan, persetujuan investasi, arsitektur dan perubahan teknologi, serta integrasi dengan manajemen risiko dan kepatuhan. Peninjauan kebijakan dan pengendalian dilakukan secara berkala, termasuk terhadap penggunaan Responsible AI.
Dari sisi keamanan siber, Concentrix menerapkan pendekatan yang mencakup keseluruhan siklus keamanan, mulai dari govern, protect, detect, respond, recover, hingga assure.
“Secara keseluruhan cybersecurity, digital trust and assurance, baik dari govern, protect, detect, respond, recover, dan assure, semua policy yang dibutuhkan, implementasi, dan evidence kami miliki,” ujar Audi.
Perusahaan juga menyebut penerapan berbagai standar dan kerangka pengendalian sebagai bagian dari penguatan tata kelola. Dalam materi presentasi, sejumlah standar dan kerangka yang disebut antara lain ISO 27001, ISO 42001, SOC 2 Type II, PCI DSS v4.0, SOX, HITRUST, dan ISO 22301.
Audi menyebut PT Concentrix Services Indonesia memiliki sertifikasi ISO 27001 dan SOC 2 serta menerapkan prinsip perlindungan data, termasuk General Data Protection Regulation (GDPR). Penerapan standar dan kepatuhan tersebut, menurutnya, dilakukan untuk mendukung kebutuhan operasional sekaligus memenuhi persyaratan keamanan pelanggan.
“Secara country kami harus comply, dan juga untuk memastikan compliance dari yang dibutuhkan oleh klien-klien kami, itu juga sudah kami cukupi dan kami lengkapi,” pungkas Audi.
Selain keamanan informasi, ketahanan operasional menjadi bagian dari pengelolaan layanan digital. Concentrix memperkuat Business Continuity Plan (BCP) dan Disaster Recovery (DR) untuk memastikan layanan tetap dapat berjalan ketika terjadi gangguan.
Kinerja layanan dipantau melalui key performance indicator (KPI) dan service level agreement (SLA). Pengelolaan insiden, masalah, perubahan, serta ketersediaan layanan menjadi bagian dari proses operasional untuk menjaga kualitas dan kesinambungan layanan kepada pelanggan.
Pengujian pemulihan juga dilakukan secara berkala sebagai bagian dari kesiapan menghadapi gangguan. Dengan pendekatan tersebut, business resilience tidak hanya diposisikan sebagai fungsi pemulihan setelah terjadi insiden, tetapi juga sebagai bagian dari perencanaan dan pengelolaan layanan teknologi.
Tata Kelola Berbasis Risiko
Dalam kerangka Digital Governance, Cyber Security & Trusted AI, pengelolaan risiko dan kepatuhan digital diarahkan untuk memastikan setiap inisiatif teknologi berjalan secara terukur dan selaras dengan kebutuhan bisnis.
Pada aspek Governance & Delivery, perusahaan menggunakan business case dan penilaian nilai investasi sebelum implementasi teknologi. Proses tersebut diperkuat dengan kajian arsitektur, keamanan, dan perubahan, serta pemantauan proyek hingga tahap post-implementation assurance.
Dari sisi Risk & Compliance, pengelolaan IT risk register dan penilaian risiko digital digunakan untuk menentukan prioritas pengendalian. Pendekatan berbasis risiko juga diterapkan dalam pengelolaan kerentanan dan tata kelola pihak ketiga. Dokumentasi dan audit trail menjadi bagian dari mekanisme untuk memastikan proses dapat ditelusuri.
Pengelolaan tersebut didukung oleh berbagai bukti dan indikator, seperti risk register, governance dashboard, audit report, hasil pengujian BCP dan DR, serta remediation tracker. Dokumentasi tersebut digunakan untuk memantau tindak lanjut atas temuan dan risiko secara konsisten.
Dengan pendekatan terintegrasi antara strategi digital, tata kelola risiko, perlindungan data, keamanan siber, Responsible AI, dan business resilience, Concentrix menempatkan tata kelola teknologi sebagai bagian dari upaya membangun layanan digital yang aman dan dapat dipercaya.
Bagi perusahaan, transformasi digital tidak lagi semata-mata berkaitan dengan kecepatan mengadopsi teknologi baru. Kemampuan mengelola risiko, melindungi data, menjaga keamanan, memenuhi kepatuhan, serta memastikan penggunaan AI berlangsung secara bertanggung jawab menjadi bagian penting dalam menjaga keberlanjutan layanan dan kepercayaan pelanggan.