ItWorks.id- Badan Siber dan Sandi Negara (BSSN) terus mendorong institusi dan lembaga, termasuk penyedia layanan kesehatan (fasyankes), memperkuat tata kelola teknologi informasi (TI) guna melindungi data pribadi sekaligus mengantisipasi ancaman serangan siber. Langkah ini menjadi semakin penting seiring meningkatnya pemanfaatan teknologi digital yang membuat pengelolaan data sensitif semakin kompleks.
Sektor kesehatan menjadi salah satu perhatian karena digitalisasi rumah sakit melalui penerapan rekam medis elektronik, Sistem Informasi Manajemen Rumah Sakit (SIMRS), hingga layanan telemedicine membuat volume data pribadi yang dikelola semakin besar. Di sisi lain, data kesehatan pasien merupakan informasi sensitif yang membutuhkan perlindungan khusus dari risiko kebocoran, penyalahgunaan, maupun akses ilegal.
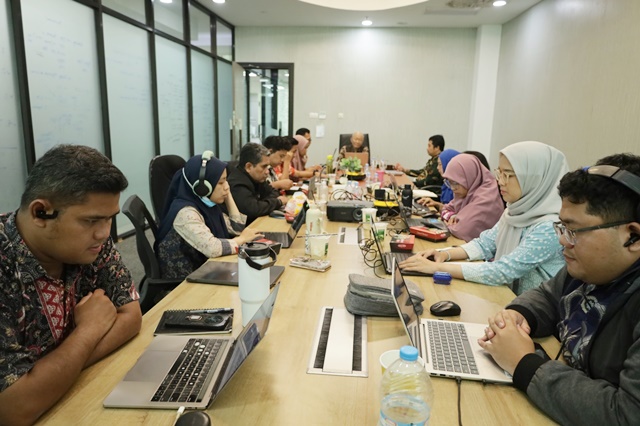
Komitmen tersebut diwujudkan BSSN melalui penyelenggaraan Workshop Mengenal ROPA & DPIA: Amankan Data Pasien, Tingkatkan Kepercayaan Fasyankes di Depok, pada (13/11), dirilis melalui portal web BSSN. “Transformasi digital di sektor kesehatan harus berjalan beriringan dengan penguatan tata kelola pelindungan data pribadi, “ ungkap Direktur Keamanan Siber dan Sandi Pembangunan ManusiaBSSN, Dr. Lukman Nul Hakim, S.E.,MM dilansir melalui portal web BSSN, belum lama ini.
Menurutnya, peningkatan efisiensi pelayanan melalui teknologi digital juga membawa tanggung jawab lebih besar bagi rumah sakit untuk memastikan keamanan dan kerahasiaan informasi pasien. Karena itu, perlindungan data pribadi tidak cukup hanya mengandalkan perangkat keras, aplikasi, maupun sistem keamanan teknologi informasi. Institusi juga harus memiliki tata kelola yang mampu mengidentifikasi seluruh aktivitas pemrosesan data, memetakan aliran informasi, serta menilai potensi risiko yang dapat mengancam hak dan privasi pemilik data.
“Rumah sakit perlu melakukan inventarisasi dan dokumentasi secara menyeluruh terhadap setiap aktivitas pemrosesan data pribadi,” demikian ditekankan dalam kegiatan tersebut.
ROPA dan DPIA Perkuat Mitigasi Risiko
Sebagai bagian dari upaya memperkuat tata kelola tersebut, BSSN memperkenalkan dua instrumen penting, yakni Record of Processing Activities (ROPA) dan Data Protection Impact Assessment (DPIA).
ROPA merupakan instrumen untuk menginventarisasi dan mendokumentasikan seluruh aktivitas pemrosesan data pribadi. Pencatatan ini mencakup jenis data yang dikelola, tujuan dan dasar pemrosesan, pihak-pihak yang terlibat, alur perpindahan data, masa penyimpanan, hingga mekanisme pengamanannya.
Sementara itu, DPIA merupakan penilaian dampak pelindungan data pribadi untuk mengidentifikasi sekaligus mengelola risiko terhadap hak dan privasi subjek data, terutama sebelum suatu aktivitas pemrosesan berisiko tinggi dilaksanakan.
Kedua instrumen tersebut memiliki peran strategis dalam membangun sistem pengamanan informasi yang lebih terstruktur. Melalui ROPA, institusi dapat mengetahui bagaimana data dikumpulkan, diproses, disimpan, dan diakses. Selanjutnya, hasil pemetaan tersebut menjadi dasar untuk mengidentifikasi potensi risiko dan menentukan langkah mitigasi melalui DPIA.
Penerapan ROPA dan DPIA juga merupakan bagian dari pemenuhan kewajiban dalam Undang-Undang Nomor 27 Tahun 2022 tentang Pelindungan Data Pribadi (UU PDP). Pasal 31 mengatur kewajiban pengendali data pribadi untuk merekam seluruh kegiatan pemrosesan data, sedangkan Pasal 34 mengatur kewajiban penilaian dampak pelindungan data pribadi terhadap pemrosesan yang berpotensi menimbulkan risiko tinggi.
Prinsip tersebut juga sejalan dengan standar perlindungan data internasional melalui General Data Protection Regulation (GDPR) Uni Eropa, khususnya Pasal 30 mengenai pencatatan aktivitas pemrosesan data dan Pasal 35 mengenai penilaian dampak pelindungan data.
Ketua Umum Asosiasi Data Protection Officer (DPO) Indonesia, Eryk Budi Pratama, dalam pemaparannya menjelaskan bahwa penerapan ROPA dan DPIA harus mencakup keseluruhan siklus pengelolaan data di rumah sakit.
Mulai dari pengumpulan, pemrosesan, penyimpanan, transfer, retensi, hingga pemusnahan data, termasuk aktivitas yang melibatkan penyedia layanan atau vendor pihak ketiga.
Menurut dia, pemetaan tersebut penting karena data kesehatan termasuk kategori data pribadi yang bersifat spesifik sehingga membutuhkan standar perlindungan lebih ketat.
Dengan dokumentasi yang baik, rumah sakit dapat mengidentifikasi pihak-pihak yang memiliki akses terhadap data pasien sekaligus mengetahui titik-titik rawan dalam pengelolaannya. Risiko kebocoran data, akses tanpa kewenangan, penggunaan informasi di luar tujuan, hingga kelemahan pengamanan pada vendor dapat diantisipasi lebih awal.
Perkuat Kepercayaan terhadap Layanan Digital
Upaya BSSN ini sekaligus menunjukkan bahwa penguatan keamanan siber tidak hanya berkaitan dengan aspek teknis, tetapi juga menyangkut tata kelola organisasi, kepatuhan regulasi, dan tanggung jawab institusi dalam menjaga informasi masyarakat.
Sebelumnya, pada Agustus 2026, BSSN juga telah melakukan asistensi dan workshop pelindungan data pribadi di Rumah Sakit Umum Pusat Nasional Dr. Cipto Mangunkusumo (RSCM), termasuk pembahasan penerapan ROPA dan DPIA.
Melalui kesinambungan pendampingan tersebut, BSSN mendorong fasilitas pelayanan kesehatan agar tidak hanya berorientasi pada pemanfaatan teknologi untuk meningkatkan efisiensi pelayanan, tetapi juga membangun sistem pengelolaan data yang aman, akuntabel, dan memiliki mitigasi risiko yang memadai.
Pada akhirnya, penguatan tata kelola TI dan pelindungan data pribadi menjadi fondasi penting bagi keberlanjutan transformasi digital sektor kesehatan. Selain meminimalkan risiko serangan siber dan penyalahgunaan informasi, langkah tersebut juga menjadi modal untuk menjaga kepercayaan masyarakat terhadap layanan kesehatan digital di Indonesia.